
PHISHING: PROTEGE TUS CREDENCIALES
En los últimos meses, hemos detectado un aumento significativo en los ataques de phishing dirigidos a nuestra empresa. A pesar de contar con autenticación multifactor (MFA), los atacantes han logrado comprometer credenciales de empleados. Esto resalta la importancia de mantenernos alerta y reforzar nuestras medidas de seguridad.
¿Qué es el phishing?
El phishing es un tipo de ataque en el que los ciberdelincuentes intentan engañarte para que reveles información confidencial, como credenciales de acceso, datos bancarios o información sensible de la empresa. Esto se hace generalmente a través de correos electrónicos, mensajes de texto o llamadas telefónicas que aparentan ser de fuentes confiables.
Ejemplos más comunes de Phising
- Falsas Facturas la técnica de la factura falsa. Como muchos ataques de phishing, esta estafa se basa en el miedo y la urgencia, presionando al usuario final para que envíe un pago por bienes o servicios que ni siquiera ha pedido o recibido.
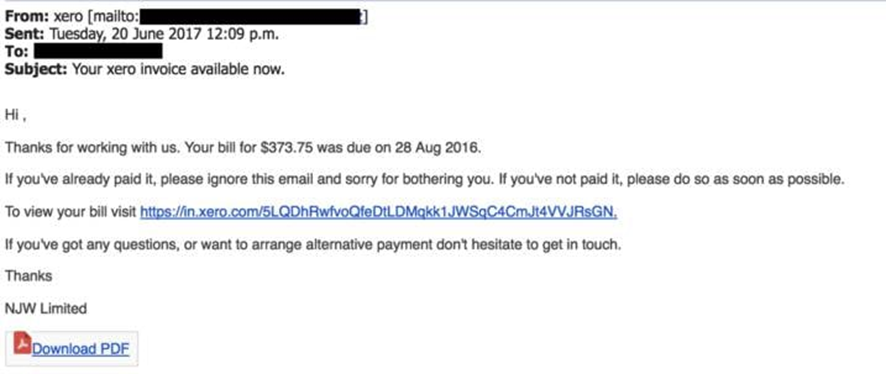
En este caso los departamentos financieros suelen ser objetivos obvios.
- Estafa de actualización de cuenta de correo electrónico Ante la posibilidad de que su cuenta caduque a menos que se tomen medidas inmediatas, la estafa de actualización de cuentas de correo electrónico puede parecer provenir de proveedores de correo electrónico de confianza, como Microsoft y Google, o simplemente del departamento de TI.
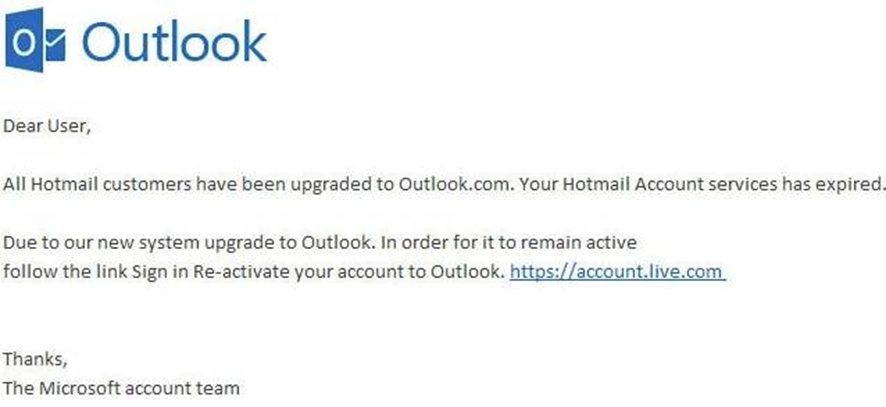
Como puedes ver, no hay nada dañino en este correo electrónico. No hay errores gramaticales destacables, ni peticiones elaboradas, y el propio enlace parecería dirigir a una página web segura “https” a un usuario desprevenido. Un consejo útil es pasar el ratón por encima del enlace en sí cuando se le pide que proporcione datos personales, ya que el texto en sí a menudo no representa el verdadero destino del enlace.
- Estafa nigeriana Puede que recibir un correo electrónico de un “príncipe nigeriano” suplicándote ayuda para recuperar una cantidad de dinero atrapada sea la excusa risible de una historia elaborada. Pero no te dejes engañar, esta estafa existe desde hace tiempo y por una buena razón: funciona.
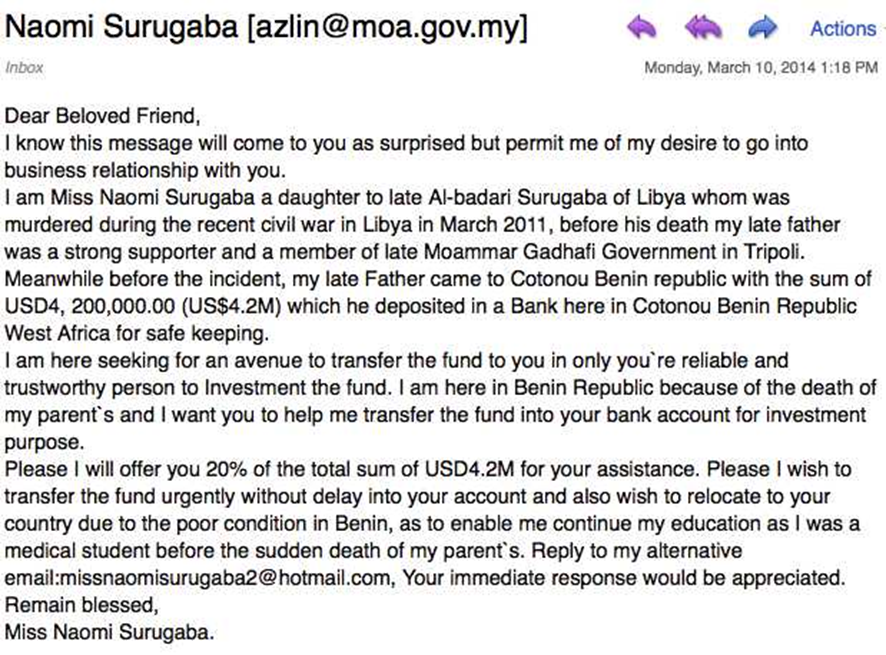
En el correo electrónico, el estafador te ofrecerá una gran suma de dinero a cambio de tus datos bancarios. No solo no recibirás ni un céntimo de este amable príncipe, sino que además verás cómo una parte de tu dinero se va en la dirección contraria.
- Estafa de Google Docs La estafa de Google Docs, una de las técnicas de phishing más recientes y de mayor repercusión, ofrece un giro siniestro adicional, ya que a menudo el remitente puede parecer alguien conocido.
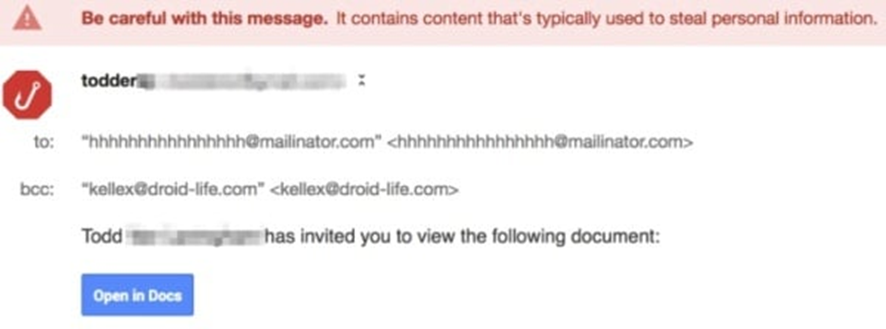
Este correo electrónico ultrasofisticado te anima a hacer clic en su enlace para ver un “documento”, que luego te lleva a una versión casi idéntica de la página de inicio de sesión de Gmail. Una vez seleccionada una cuenta, se te invita a conceder acceso a tu cuenta de Google, lo que significa que el atacante tiene vía libre.
- Estafa de PayPal Con cerca de 200 millones de usuarios, PayPal es una herramienta increíblemente lucrativa para un ciberdelincuente. Además de su elevado volumen de cuentas, PayPal ofrece a los estafadores la posibilidad de aprovecharse de una plataforma vinculada directamente a tu tarjeta de crédito o cuenta bancaria.
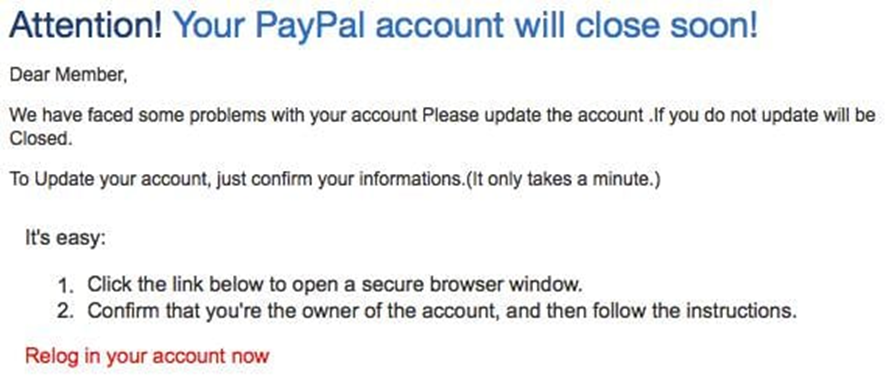
Estos correos electrónicos suelen incluir el logotipo de PayPal, además de un convincente fragmento de letra pequeña en la parte inferior del correo electrónico. Una vez más, esta estafa trata de infundir pánico en sus víctimas, a menudo con un mensaje del tipo “Hay un problema con su cuenta, haga clic aquí para solucionarlo”. Cuidado, también contienen letra pequeña que parece legítima.
- Mensaje de estafa de RRHH Todos (esperemos) confiamos en nuestro equipo de Recursos Humanos, especialmente cuando se trata de recibir correos electrónicos muy importantes relacionados con actualizaciones personales o de toda la empresa. El problema es que los ciberdelincuentes saben cuánta confianza depositamos en nuestros compañeros de RRHH.
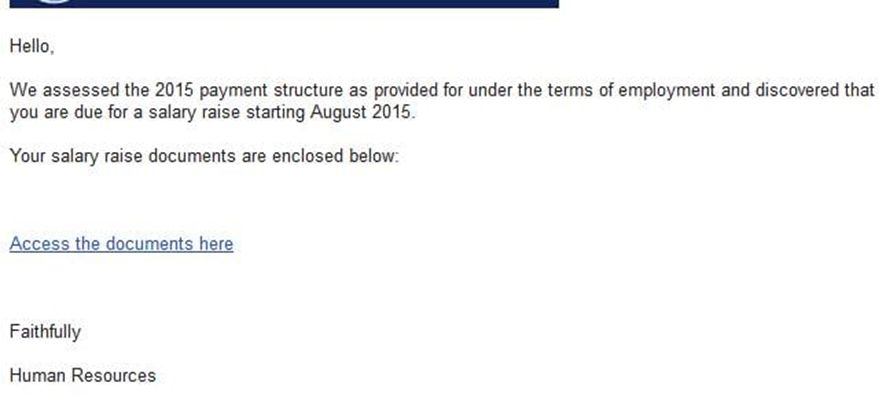
Las estafas por correo electrónico suelen contener archivos adjuntos o enlaces maliciosos que, al hacer clic en ellos, instalan programas maliciosos en tu ordenador o dispositivo. Anima a tus compañeros a preguntar directamente al remitente de RRHH si la solicitud de información personal es legítima antes de pulsar enviar.
- Estafa de Dropbox La misma historia de siempre de animar a los usuarios a hacer clic en un enlace, pero con una plataforma totalmente nueva. Dropbox, la plataforma de almacenamiento y uso compartido en línea, ha crecido enormemente en popularidad en los últimos años, al igual que sus imitadores fraudulentos.
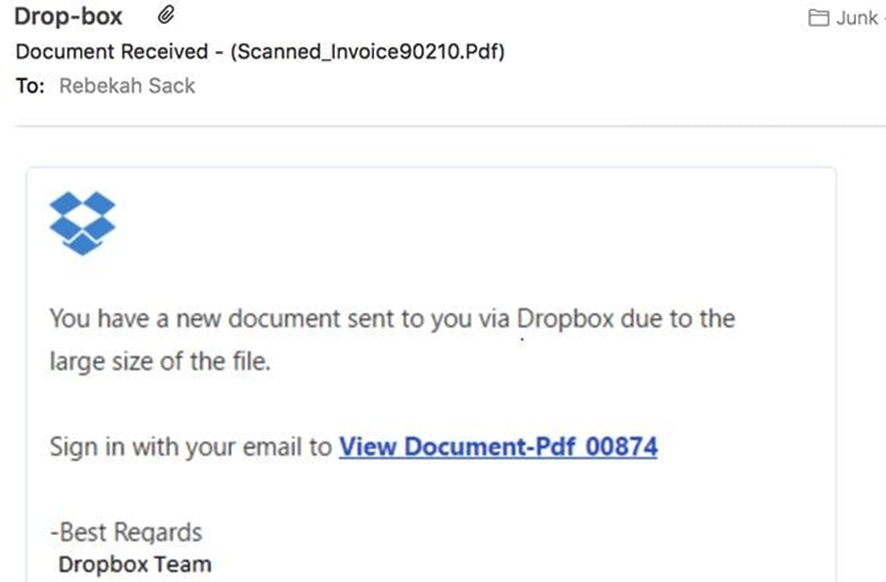
El correo electrónico de phishing de Dropbox suele funcionar informando al usuario de que el “archivo” que se le ha enviado por correo electrónico es demasiado grande y debe abrirlo con un rápido “clic en este enlace”. Probablemente ya habrás adivinado que te espera una falsa página de aterrizaje de Dropbox… y estarías en lo cierto. Lo que quizá no hayas adivinado es que esta página puede estar ubicada dentro del propio Dropbox, esperando pacientemente para recopilar tus datos.
- La estafa de los impuestos municipales La estafa de los impuestos municipales es un ataque especialmente frustrante, ya que puede utilizar una variedad de mensajes ingeniosos que te convencen para que facilites tus datos.
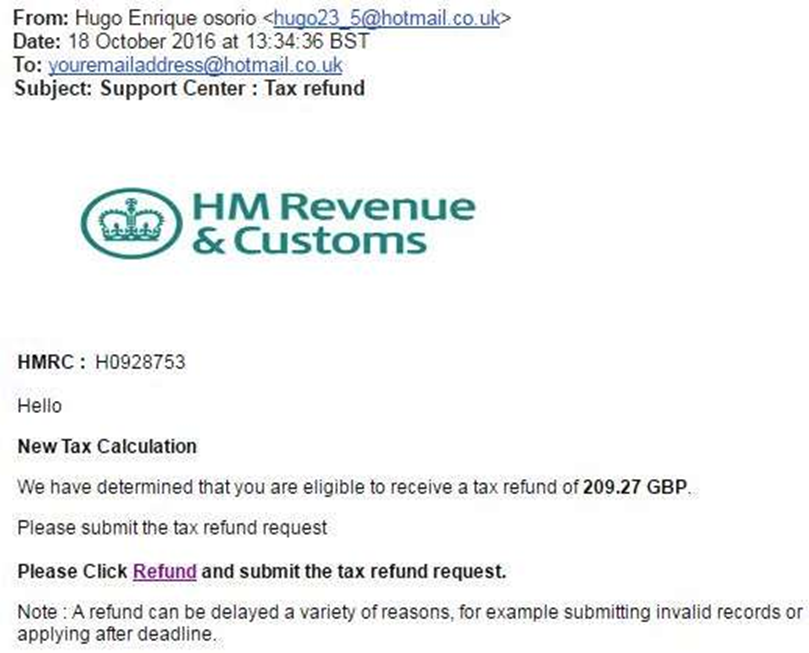
Insisten en que te has equivocado de banda impositiva y que te deben pagos atrasados en tu factura de impuestos municipales, cuando en realidad tu banda es la correcta.
Dicen que son del ayuntamiento y te piden tus datos bancarios para reembolsarte el dinero.
Y lo que se os pueda ocurrir para tener vuestros datos
- Estafa de contraseña expirada En esta os llegara un correo del proveedor pidiendo cambiar la contraseña puesto que ha expirado.
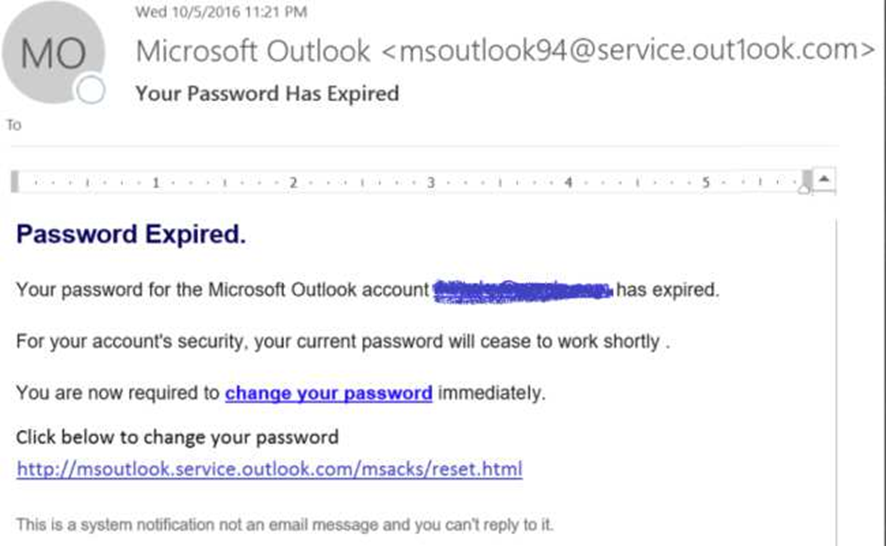
Se anima a los usuarios finales a hacer clic en el enlace que aparece en el correo electrónico, para ser dirigidos a una página legítima (es decir, Microsoft) donde podrán actualizar rápidamente su contraseña. Sin embargo, las credenciales introducidas en esta página se enviarán directamente a los ciberdelincuentes.
- Estafa por actividad inusual Cuando se recibe un correo electrónico o un mensaje de texto indicando que ha habido “actividad sospechosa en su cuenta”, las alarmas empiezan a sonar a toda velocidad. Por eso esta estafa funciona tan bien para los estafadores, ya que las víctimas no solo se enfrentan a la urgencia y el pánico, sino también a la confusión.
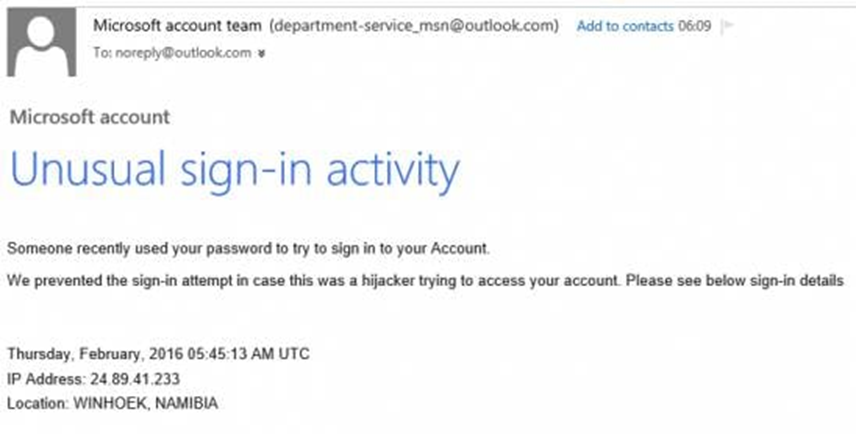
Estos son los phishing más comunes a los que os podéis enfrentar, pero el límite está en la imaginación del atacante.
Al final la mayoría de los phishing tienen temas en común, lo más genéricos son:
- Urgencia: Muchos correos de phishing crean un sentido de urgencia, presionándote para que actúes rápidamente. Esto podría ser una afirmación de que tu cuenta será cerrada, una amenaza de acción legal o una oferta por tiempo limitado.
- Peticiones de información personal: Estos correos frecuentemente solicitan detalles personales como contraseñas, números de seguro social, información de cuentas bancarias o números de tarjetas de crédito.
- Enlaces o archivos adjuntos sospechosos: Los correos de phishing a menudo contienen enlaces o archivos adjuntos que el remitente te insta a hacer clic o abrir. Estos pueden llevar a sitios web maliciosos o descargar malware en tu dispositivo.
- Información de remitente suplantada: Los correos de phishing pueden parecer provenir de fuentes legítimas, como bancos, agencias gubernamentales o empresas reconocidas. A menudo imitan la apariencia y el sentimiento de comunicaciones oficiales.
- Errores gramaticales y de ortografía: Aunque no siempre es el caso, muchos correos de phishing contienen errores de ortografía y gramática notables.
- Mensajes amenazantes o alarmantes: Algunos intentos de phishing usan intimidación, como la amenaza de una multa o acusarte de actividades ilegales, para provocar una respuesta.
- Ofertas demasiado buenas para ser ciertas: Pueden prometer ganancias inesperadas, como ganar una lotería o recibir una herencia de un pariente distante.
- Solicitudes no solicitadas: Los correos de phishing a menudo llegan sin ser requeridos y pueden referirse a un servicio o producto que nunca usaste o una cuenta que nunca abriste.
¿Cómo pueden robar credenciales incluso con MFA?
Los atacantes utilizan diversas técnicas para evadir las medidas de seguridad:
- Ataques de intermediario (Man-in-the-Middle): Usan páginas falsas que capturan tus credenciales y el código MFA en tiempo real.
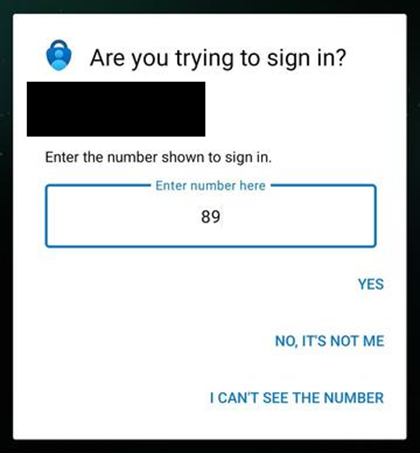
- MFA Fatigue (Agotamiento de MFA): Bombardean con solicitudes de autenticación hasta que el usuario, por frustración, aprueba una.
- Uso de malware: Capturan tus credenciales directamente desde el dispositivo infectado.
Señales de alerta para identificar un ataque de phishing
- Correos electrónicos inesperados: Si recibes un correo que solicita acción inmediata (cambio de contraseña, aprobación de acceso, etc.), verifica la autenticidad antes de actuar.
- Errores ortográficos y gramaticales: Muchas campañas de phishing contienen errores evidentes en la redacción.
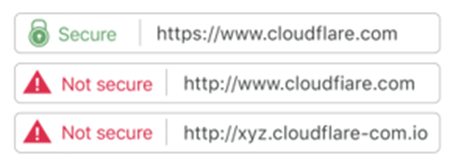
- URLs sospechosas: Antes de hacer clic en un enlace, pásalo por encima con el cursor para ver la dirección real. Evita ingresar credenciales en sitios web que no sean oficiales.
- Solicitudes de MFA inesperadas: Si recibes una solicitud de autenticación sin haberla solicitado, recházala e informa al equipo de seguridad.
¿Cómo protegerte?
- Verifica siempre la fuente: Antes de hacer clic en enlaces o descargar archivos, asegúrate de que provienen de una fuente confiable.
- No compartas tu MFA ni credenciales: Ningún administrador de TI o compañero de trabajo debe solicitar tu contraseña o código de autenticación.
- Usa un gestor de contraseñas: Evita reutilizar contraseñas y utiliza un gestor para generar claves seguras y únicas.
- Reporta cualquier actividad sospechosa: Si recibes un mensaje sospechoso, repórtalo inmediatamente al equipo de seguridad de la empresa, mas vale prevenir que curar.
Recuerda
Tu primera línea de defensa eres tú. Mantente alerta y sigue las mejores prácticas de seguridad para evitar ser víctima de ataques de phishing.
Si tienes dudas o sospechas de un intento de phishing, contacta de inmediato con el equipo de seguridad a través de informatica@grupodgh.es y espera que verifiquemos la autenticidad.
¡Juntos podemos mantener segura nuestra información y proteger la empresa!