¿Qué es el ‘phishing’?
Es una técnica utilizada por delincuentes para robar nuestra información confidencial como nombres de usuario, contraseñas, o datos de tarjetas de crédito, entre otros.
¿En qué consiste la técnica?
Los delincuentes intentan engañarnos haciéndose pasar por otra persona u organización, generalmente a través de un correo electrónico.
Sus mensajes suelen tener carácter de urgencia de manera que el destinatario no piense ni analice demasiado la situación y haga lo que el delincuente desea: abrir un archivo adjunto, hacer clic en un enlace o responder al mensaje.
¿Qué información pretenden robarnos?
Por lo general, buscan obtener nuestros datos personales, usuarios y contraseñas y datos bancarios.
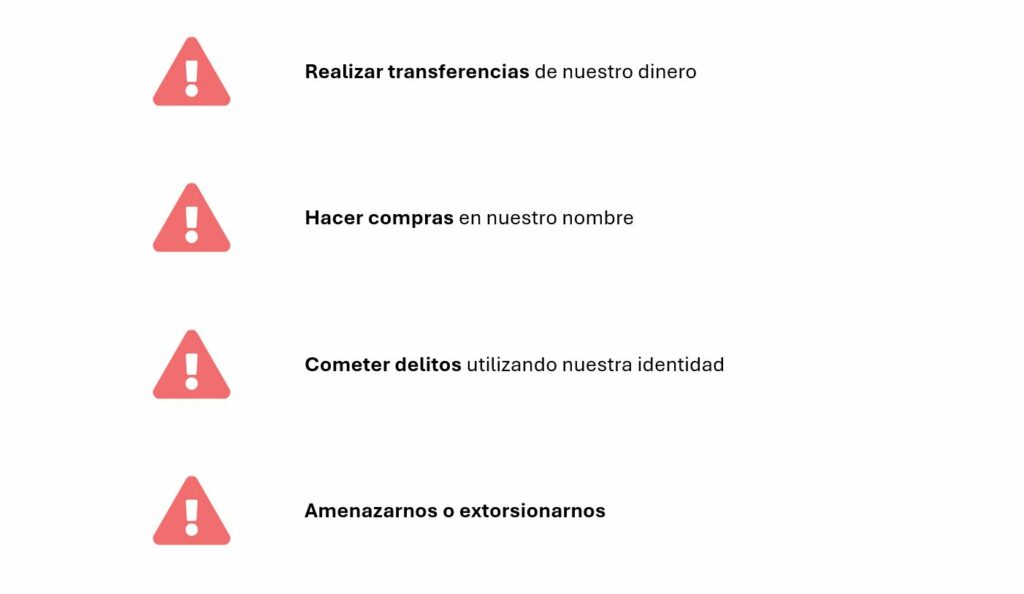
Con esta información, podrán, entre otras cosas:
¿Qué motiva a los delincuentes?
En un ataque simple, un delincuente podría enviar correos con un engaño a un millón de personas, y sólo 1.000 de ellos (0,1%) caer en la trampa. Posteriormente, el delincuente puede vender los datos robados a cada persona por 10 euros y obtener 10.000 euros de ganancia casi sin esfuerzo.
¿Son efectivos este tipo de engaños?
Los delincuentes envían millones de correos con gran facilidad, por lo que cualquiera puede recibir una de estas trampas. Los engaños pueden ser personalizados y sonar muy convincentes.
La gran cantidad de destinatarios, más la personalización de los engaños, sumado a que las personas solemos hacer clic sin pensar demasiado en las consecuencias, hacen del ‘phishing’ el delito por Internet más efectivo de todos los existentes.
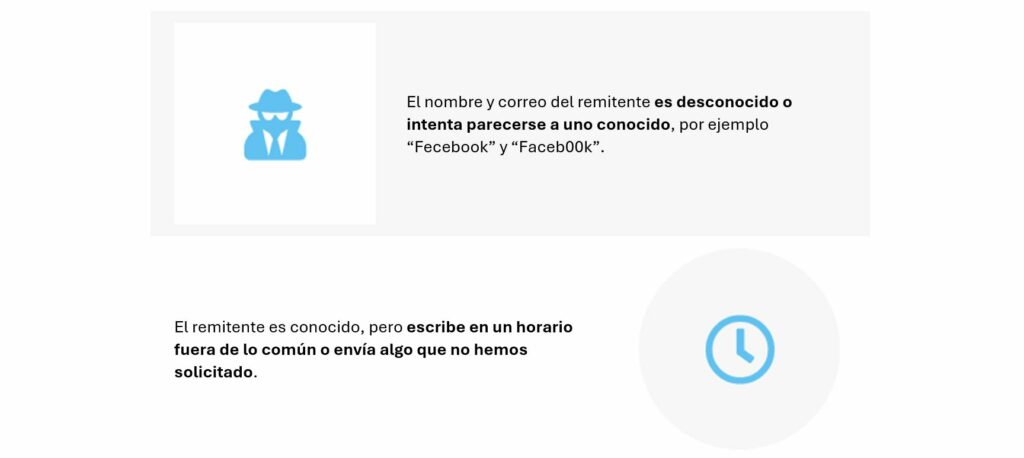
¿Cómo podemos detectar correos de ‘phishing’?
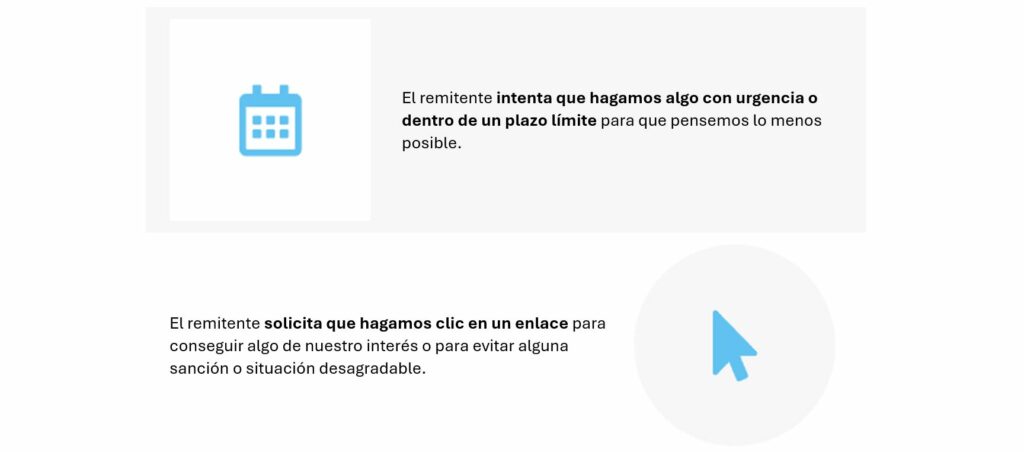
¿De qué manera podemos protegernos?
Alguna vez recibiremos algún correo de ‘phishing’ en nuestra bandeja de entrada. Por eso debemos estar atentos y pensar dos veces antes de:
¿Qué debemos hacer si hemos sido engañados?
¡Estemos atentos a los correos recibidos, mantengamos la calma si pretenden asustarnos, y pensemos dos veces antes de hacer clic!